生态与协同使用指南
按场景连接 Work、Enterprise 与 OS,完成企业接入和协同验收。
依据 2026-11-02 分册独立版整理 · 下载 PDF 与 Word 完整手册
认识 iPollo 生态
Work 承接日常任务与创作,Enterprise 管理企业成员和私有资源,OS 管理设备、模型与应用部署。按需要组合使用,并为企业资源、模型入口和最终交付分别验收。
下表按产品职责划分项目。Enterprise 是企业服务的正式名称,文档统一使用 iPollo Enterprise Server;代码仓库名称为 iPolloEnterprise。
| 项目 | 产品定位 | 主要使用者 | 部署形态 |
|---|---|---|---|
| iPolloWork | AI 任务与可编辑创作工作台 | 个人用户、创作人员、开发者与项目团队 | 桌面客户端;可连接远程 Worker |
| iPollo Enterprise Server | 企业成员和私有资源服务 | 企业管理员、部门负责人、员工 | 独立私有部署;也可由 OS 部署企业后台 |
| iPolloOS | AI 设备与计算基础设施工作台 | 个人设备所有者、模型与服务器管理员 | 桌面管理端、本机服务、远程 Linux 节点 |
概念说明
Worker 指运行 Work 智能体任务的执行实例;模型服务提供推理 API,两者承担的职责不同。Skill 是可复用的操作方法和配套资源;MCP 是连接外部工具与数据的协议。Enterprise Session 用于企业资源访问,模型 API Key 用于推理调用,两类凭据分别管理。
依据 [1] [3] [5]。功能对照表示职责归属,不代表各项目全部部署后已完成联合生产验收。
主要能力分工
| 能力 | Work | Enterprise | OS |
|---|---|---|---|
| AI 对话和任务执行 | 主要入口 | 管理资源来源 | 提供模型 API |
| 代码 文档 设计 PPT 视频 | 创作与编辑 | 企业资源分发 | 提供模型与部署能力 |
| 企业成员 部门 权限 | 消费授权结果 | 主要责任 | 复用企业模块 |
| 模板 插件 技能 | 安装和使用 | 私有资源治理 | 复用资源管理 |
| 模型安装 设备和推理 | 调用外部模型 | 保存授权关系 | 主要责任 |
| 源码 容器和集群部署 | 创建源码或调用 Skill | 部署企业服务 | 主要责任 |
软件连接与场景选择
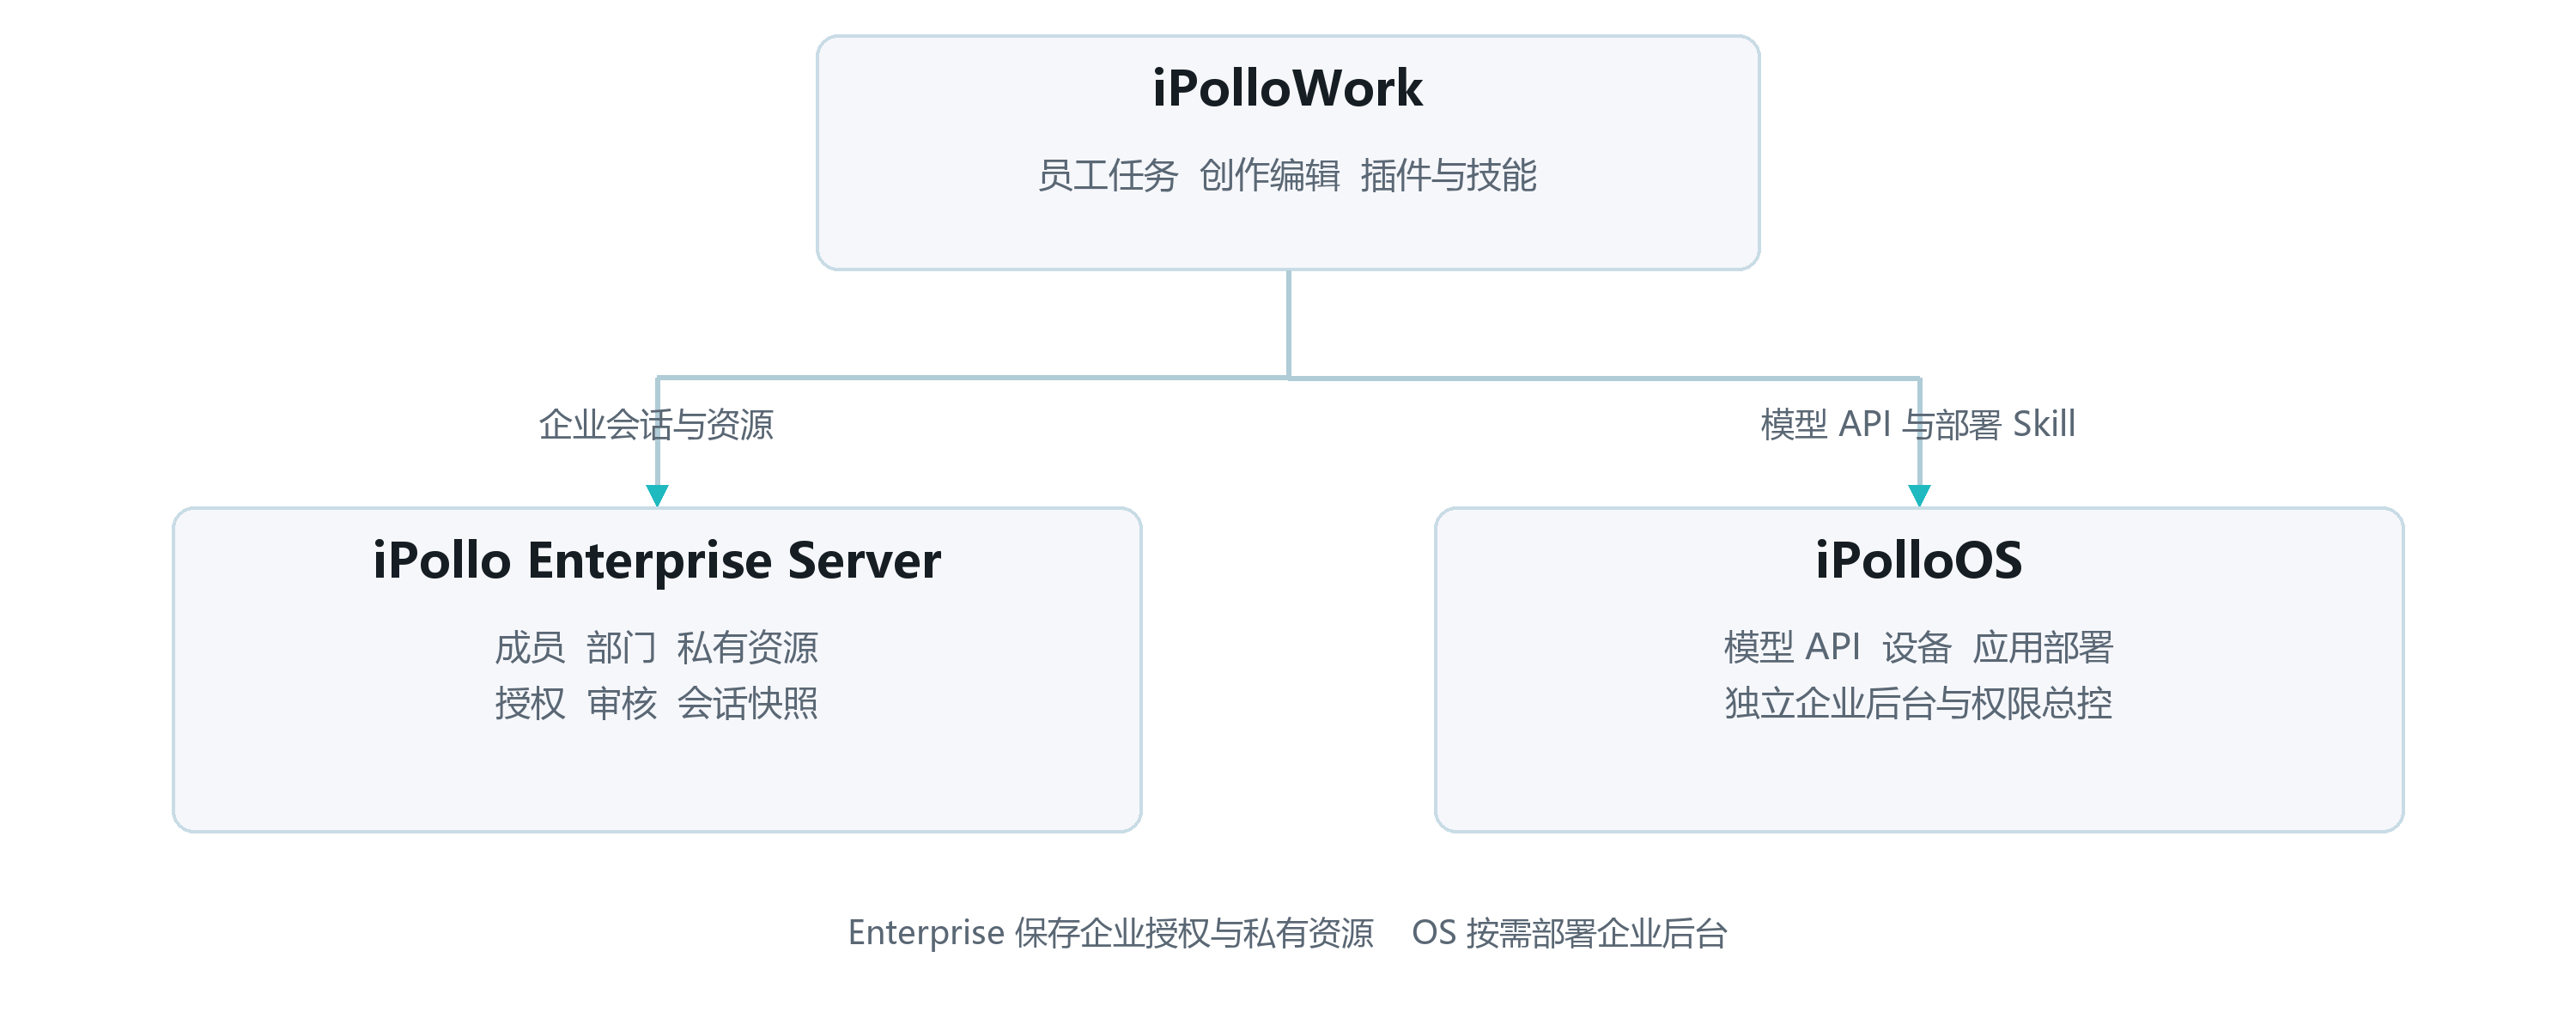
Work 是用户入口,其他项目按接口向它提供服务。下面是职责与调用关系,连线表示可组合的连接方式;是否可用取决于相关服务和权限配置。
| 组合 | 如何连接 | 执行与数据归属 |
|---|---|---|
| Work 与 Enterprise | 企业地址和加入码;独立 Enterprise Session | 企业服务器保存授权和私有制品;Work 按需下载和使用。 |
| Work 与 OS | 在模型提供方设置中填写 OS 的 /v1 基址、Key 和模型 ID;按需配置部署 Skill | 模型在 OS 选定设备执行;项目产物留在 Work 项目或指定交付位置。 |
| OS 与 Enterprise | 复用企业业务模块并部署独立企业后台 | 服务进程持有 PGlite 与制品;既有独立企业服务按原部署保留。 |
使用前区分三类地址
企业加入地址用于取得企业成员会话;模型 /v1 地址用于推理调用;内部控制地址用于设备管理。Work 连接 OS 时应从 API 页面复制真实可达地址,不能把另一台电脑的 127.0.0.1 当成服务器地址,也不能用企业加入码代替模型 API Key。
部署 Skill 用于把 Work 生成的源码交给 OS 检测和发布;使用该路径时开发工具与调用 Skill 的 OS 服务需要满足本机访问条件。依据 [1] [4] [6] [7]。
按使用场景选择搭配方案
方案一 个人任务与创作
组合以 iPolloWork 为主,可选 iPolloOS。先安装 Work 并配置模型提供方,完成第一个项目任务;需要本地推理时,在 OS 安装、启用模型并创建 API Key,把 API 基址和模型 ID 配入 Work。适合代码、资料、文档和创作任务,是否使用本地模型取决于硬件及所需工具能力。
方案二 企业模板插件与技能共享
组合为 Work 加 Enterprise,并配置 iPollo Account 身份服务。管理员部署企业服务,建立成员和部门,上传资源、审核并分配可见范围;员工在 Work 登录账号,以企业地址和加入码加入,再按需安装或使用企业资源。该方案解决组织资源治理,不要求把本地项目文件统一上传到企业服务。
方案三 私有模型与局域网协作
组合为 Work 加 OS;企业资源共享可由 OS 另行部署企业后台,账号身份按企业协议配置。管理员准备模型与 Key,从 API 页复制模型基址;需要企业资源时再复制企业地址与加入码。员工分别完成企业加入和模型提供方配置:前者取得资源权限,后者取得推理能力。模型设备需保持服务在线,企业后台与总控按独立服务管理。
从需求到结果的典型流程
| 阶段 | 主要项目 | 结果与验收点 |
|---|---|---|
| 确定身份与权限 | Enterprise | 账号能登录,企业加入成功;成员仅看到获授权资源。 |
| 准备模型与工具 | OS 与 Work | 模型真实输出;需要工具调用的任务完成一次工具使用验证。 |
| 完成创作或开发 | Work | 生成可编辑项目、文档、设计、PPT 或视频,并进行用户验收。 |
| 发布或沉淀 | OS 或 Enterprise | 网站/API 经 OS 发布,或把成熟模板与技能投稿至企业审核。 |
上述组合是基于现有边界的部署建议。每次交付应以选定的版本和目标环境跑通实际链路,特别核对账号 issuer、企业身份、模型 ID、工具调用、资源版本和网络地址。
从部署到企业成员使用
本章整合原《企业功能使用教程》的七个步骤。管理员负责部署、成员和资源治理;员工负责账号登录、企业加入及按授权使用资源。企业资源来源与 Work 本地项目分别管理。
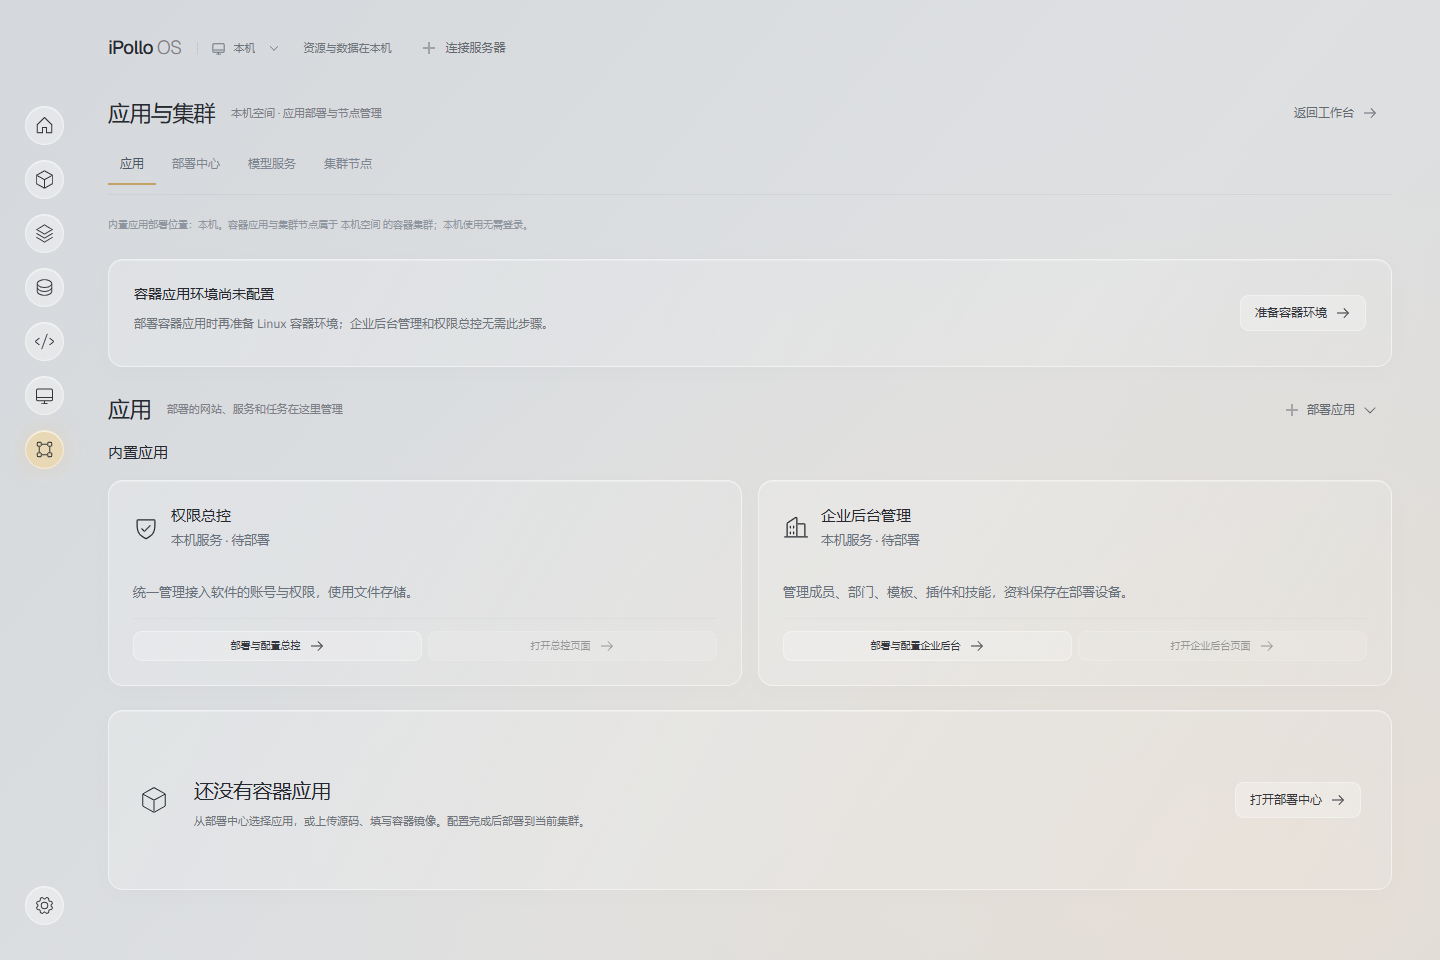
先核对顶部位置,再进入应用与集群;两类内置应用分别管理。
步骤 1 安装并打开 iPolloOS
在目标电脑安装 iPolloOS,打开后确认顶部位置为本机或计划管理的服务器。先检查设备与运行环境;云端部署还需具备对应的服务器管理权限。
步骤 2 部署企业后台
进入左侧应用与集群,在内置应用中选择企业后台管理,点击部署与配置企业后台。核对部署位置、端口与发布地址后按页面完成部署。内置企业后台与容器集群分别准备。
步骤 3 取得企业地址和加入码
服务就绪后打开企业后台页面。OS 内置后台按服务窗口和设置页显示的信息复制企业地址与加入码;独立 Enterprise 在设置中核对服务地址,在成员 → 邀请成员中取得加入码。员工电脑应能访问该域名或 IP;公网 HTTPS 由部署管理员配置。
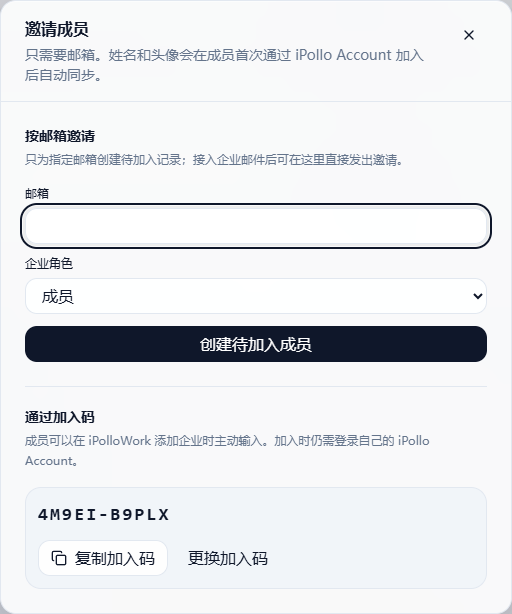
服务地址见设置中的部署信息;加入码见成员中的邀请窗口。此图使用本地示例企业。
步骤 4 在 Work 登录账号
打开 iPolloWork,从左下角登录入口或设置中的账号页面登录 iPollo Account。确认使用员工本人账号,再继续加入企业。
步骤 5 加入企业
在账号页面找到加入企业,填写企业服务地址和加入码,完成身份验证。加入后检查企业名称和账号归属;若无法加入,先核对地址可达性、加入码有效性和账号状态。
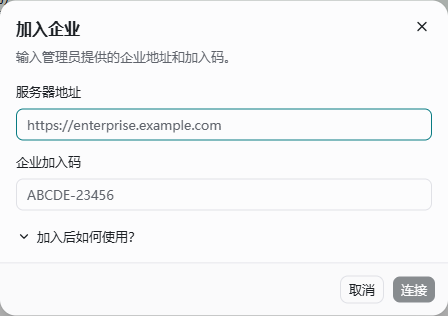
先完成员工账号登录,再填写管理员提供的服务器地址和企业加入码。
步骤 6 选择企业资源并开始工作
切换到已加入的企业来源,查看获授权的模板、插件与技能。按需下载并安装资源,在 Work 项目中完成网页、演示文稿、视频或其他任务。项目文件与任务仍按 Work 的项目管理方式保存。
步骤 7 审核投稿并分配使用范围
管理员在企业服务页面维护成员、部门与资源权限,审核员工投稿的模板或扩展,分配给指定成员、部门或全员。员工在授权范围内使用资源,并可按投稿流程上传自己的作品;更新后再次核对资源可见性和版本。
按场景完成软件协同
让 Work 调用 OS 模型
入口与准备:同机或可互访网络;OS 模型已真实启用。
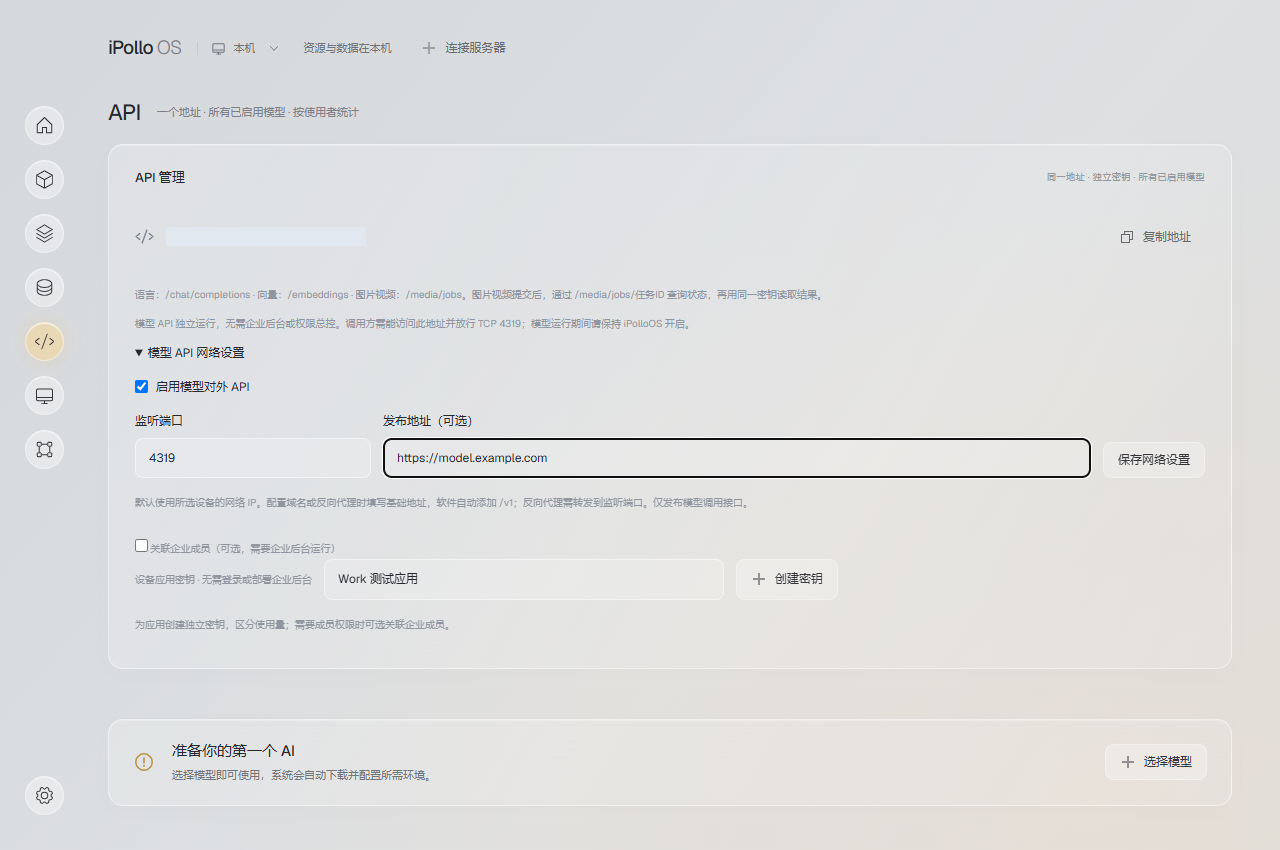
先取得可达地址 Key 和模型 ID,再在 Work 配置调用。
-
OS 打开 API 页,复制 /v1 基址并创建 Key;取得模型列表中的准确 ID。
-
Work 的 AI 提供商配置兼容服务;OpenCode 自定义提供方可用 baseURL、模型 ID 与安全保存的 Key。
-
在新任务选择该模型,先测聊天,再测一次文件或工具任务,最后检查 OS 用量。
完成标志:Work 有实际结果,OS 出现对应请求;连接测试和工具能力均通过。
团队共享模板与插件
入口与准备:Enterprise 可独立部署,或由 OS 部署;账号身份已配置。
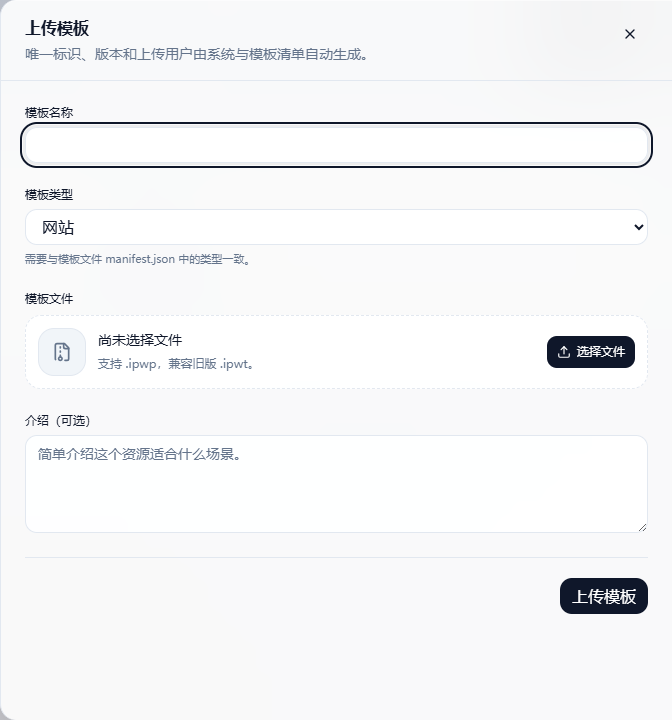
先审核并授权,再由成员在 Work 获取使用。
-
管理员在企业后台建立成员与部门,上传并审核一份模板或插件,授予目标部门。
-
员工在 Work 登录账号,输入企业地址和加入码,切到企业来源使用资源。
-
用另一名未授权成员检查不可见,再发布新版本验证更新和下架。
完成标志:成员可使用授权资源且无法越权获取;模型服务是否接入单独检查。
在 Work 开发并经 OS 发布网站
入口与准备:两者在同一开发电脑;已有就绪云空间。
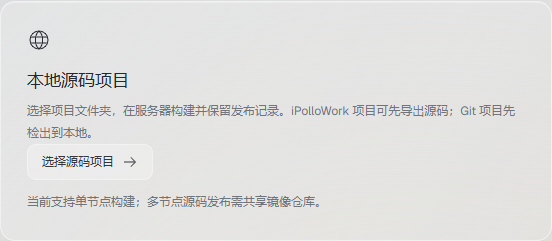
先完成本地文件检查,再部署到已准备的空间和应用。
-
把 OS 提供的 ipolloos-deploy Skill 安装到所用引擎识别的 Skills 位置,保持 OS 运行。
-
在 Work 创建网站并检查本地效果,明确“使用 OS 部署到指定空间和应用”;Skill 先查询空间并检测源码。
-
首次发布使用 deploy,后续修改使用 update;任务成功后检查应用状态、预览和实际公开地址。
完成标志:指定应用运行本次代码。Skill 不购买服务器,不把本机预览地址作为公网地址。
操作依据见 [1] [2] [3] 至 [8] 及使用入口资料 [11]。本章不替代各项目完整部署手册,实际功能可用范围以当前版本、权限和目标环境为准。
授权与部署验收
| 项目 | 仓库可见性 | 当前许可或管理方式 | 是否属于通常意义的开源 |
|---|---|---|---|
| iPolloWork | 公开 | iPolloWork Source Available License 1.0 | 源码可用;README 明确说明不是 OSI 认可的开源许可。 |
| iPollo Enterprise Server | 私有 | 独立商业项目,使用和交付权限按项目授权文件或双方协议确定。 | 否。 |
| iPolloOS | 私有 | iPolloOS Source Available License 1.0;源码访问需仓库权限。 | 源码可用的授权模式;具有用途与规模限制,不按自由开源项目描述。 |
Work 与 OS 的主要授权条件
当前 LICENSE 第 2 条允许个人非商业用途,以及总用户少于 3 人的内部非商业评估、测试或运行。少于 3 人即最多 2 名用户;计算范围包括访问、运维、部署或受益于共享使用的人员,不能只按同时在线账号数量理解。
以下用途按第 3 条要求事先书面授权:总用户达到 3 人及以上;向外部第三方提供托管或其他服务;销售、转售、收费交付、付费实施或咨询;将软件用于营收、白标、代理、市场或面向客户的业务场景;替换或隐藏要求保留的产品品牌。商业使用条件不因参与人数少而自动豁免。
品牌归属、版权和许可证通知需要按条款保留。非商业再分发须遵守相应条件。第三方代码和历史上已按 MIT 许可发布的版本或部分保留其既有权利,不能据此将全部当前代码统一标为 MIT。
Enterprise 的商业边界
Enterprise 按私有商业项目管理;产品私有部署能力与客户取得何种源码或再分发权利,需要在交付授权中分别约定。
许可信息的统一口径
对外介绍应优先使用当前许可证名称,并分别核对目标版本、模型权重、第三方依赖和 Enterprise 子模块的条款。
依据 [9] [10]。本章为项目许可条款摘要;完整权利与例外以对应版本 LICENSE 及另行签署的授权文件为准。仓库可见性核查日期为 2026年10月29日。
部署选择与交付验收
| 部署目标 | 建议起点 | 上线前必须落实 |
|---|---|---|
| 个人生产与办公 | Work;按需加 OS | 模型配置、目标文件格式、插件权限与产物备份。 |
| 部门资源中心 | 独立 Enterprise 加 Work | 企业域名和 HTTPS、账号身份、成员权限、数据库及制品持久化。 |
| 局域网模型节点 | OS 加 Work | 可达 API、成员 Key、设备在线策略、硬件与模型验收。 |
建议实施顺序
第一步,确定人数、商业用途、服务对象和模型来源,落实所需授权。第二步,选定一个小范围试点任务,例如让 Work 调用 OS 模型完成文档,再从 Enterprise 使用一份模板。第三步,部署账号和企业管理、配置可达地址并准备资源。第四步,完成真实调用与交付验收后,再扩展成员、模型和服务器规模。
交付验收清单
| 检查项 | 通过标准 |
|---|---|
| 版本与依赖 | 记录所用项目及插件的版本,OS 锁定所用 Enterprise 子模块。 |
| 账号与企业会话 | 真实账号登录和企业加入成功;离职或停用后拒绝新访问。 |
| 资源权限与版本 | 普通成员只能查询和下载授权内容;审核、更新和下架结果可验证。 |
| 模型与真实任务 | 实际硬件完成聊天、流式输出及所需工具调用;媒体任务验收实际结果。 |
| 网络与服务状态 | 从员工电脑验证企业、API 与 Worker 入口;健康检查和外部可达分别通过。 |
| 部署与回退 | 目标应用能访问;代码回退可用;数据库、制品和用户文件另有备份恢复。 |
| 运维与权限 | 明确管理员、密钥轮换、节点在线策略、监控告警和资料恢复责任。 |
独立部署的持续管理
Enterprise 维护企业治理数据;OS 的模型运行、企业后台和总控独立管理。备份应覆盖数据库、制品、总控配置与必要密钥,恢复后核对企业身份、资源摘要和授权状态。增配 GPU、引入新模型或跨机部署后,应重新验证对应硬件能力。
文档导航与资料依据
| 读者任务 | 优先阅读 |
|---|---|
| 理解产品与协同关系 | 本册第一至四章 |
| 学习日常 AI 与创作 | 02 iPolloWork 功能使用手册 |
| 管理企业成员和资源 | 04 Enterprise 企业功能使用手册 |
| 管理模型与应用部署 | 05 iPolloOS 功能使用手册 |
| 评估技术与扩展接口 | 06 iPolloWork 对外技术文档 |
原企业教程已并入本册第三章。员工操作见 Enterprise 手册第 1.4 节“员工从 Work 加入企业”;部署操作见 OS 手册第 4.1 节“部署与使用企业后台”,可按目录查找。
资料基准为 2026年10月29日的本地项目工作区,仓库可见性经 GitHub 元数据核查。以下编号对应正文引用;相对路径以所列项目仓库根目录为起点。功能状态以当前实现及明确记录的验收范围为准。
[1] iPolloWork 产品定位与架构
iPolloWork:README.md;AGENTS.md。涵盖产品分工、多引擎、可编辑产物。
[2] Work 客户端与模板
docs/client-interactions.zh-CN.md;packages/docs/zh/start-here/do-work-with-it/build-a-template.mdx。涵盖项目、任务、模板和资源包。
[3] Enterprise 当前产品范围
iPolloEnterprise:README.md。涵盖成员、资源、快照协作、OS 集成与独立部署。
[4] Enterprise 接口与架构
docs/ARCHITECTURE.md;docs/RESOURCE_API.md;lib/os-management.ts。当前成员认证和后台行为以实际代码及 README 更新为准。
[5] OS 产品范围
iPolloOS:README.md。涵盖设备、模型、统一 API、应用部署及已记录的验证边界。
[6] OS 企业管理与权限
docs/os-permissions.md;docs/enterprise-management.md。成员授权及迁移机制可参考,当前服务生命周期和入口以 [11] 为准。
[7] OS 最新接口与设备专题
docs/api-and-runtime.md;docs/device-clusters.md;apps/service/src/enterprise-endpoint.ts。涵盖对外 /v1、路由、CPU 双机和 GPU 开发版边界。
[8] Work 媒体与存储
packages/docs/zh/start-here/do-work-with-it/media-center.mdx;storage-center.mdx。涵盖服务动作、提供方与存储职责。
[9] 当前许可证
Work、OS 仓库根目录 LICENSE;Work README 许可章节;Enterprise README 项目边界。
[10] 仓库可见性
GitHub 仓库元数据:Work 为 PUBLIC;Enterprise、OS 为 PRIVATE。可见性与许可权利分别判断。
[11] 当前使用入口与独立服务
OS docs/applications-and-clusters.md,apps/service/src/model-endpoint.ts、enterprise-service.ts;Work docs/client-interactions.zh-CN.md。
项目仓库入口
iPolloWork github.com/Devin-AXIS/iPolloWork
iPolloEnterprise github.com/Devin-AXIS/iPolloEnterprise
iPolloOS github.com/Devin-AXIS/iPolloOS
私有仓库链接仅对已获相应访问权限的账号可用。